lunes, 27 de junio de 2016

Ruta directorio en variable de entorno. OS X

En una entrada anterior se explicó la utilidad de poder agregar nuevas rutas en la variable de entorno para el sistema operativo Ubuntu así como los términos que intervienen. En esta ocasión se definirá cómo realizarlo para OS X.


Imagen 1. Ruta directorio en variable de entorno. OS X
A la hora de buscar en Internet existen numerosas posibilidades; en esta entrada explicaré la que utilizo normalmente para crear una variable de entorno permanente.

1. Acceder al archivo .bash_profile

Este archivo es el que contiene las variables con las rutas; la de este archivo, el cual debe crearse de no existir ya, es la siguiente, acceder utilizando la terminal:

cd /Users/NombreUsuario

2. Modificar el archivo .bash_profile

Ejecutando el comando nano

nano .bash_profile

se  escribe en el archivo la nueva ruta a guardar en una variable; puede añadirse al inicio de dicho archivo. Un ejemplo puede ser:

export SCANEO_HOME="/Users/moli/software/pentesting_core"


Tras esto salir del archivo utilizando control + x indicando que se desean guardar los cambios.

3. Aplicar cambios

Para poder utilizar la nueva variable simplemente debe cerrarse la terminal.

Por supuesto, una vez agregada la nueva variable que contiene la ruta puede utilizarse del mismo modo que se explicó para Ubuntu.


Con estos pequeños cambios se consigue tener un ordenador de trabajo más agradable al configurarlo a nuestro gusto.

¡Saludos!

Webs


Página consultada
https://coolestguidesontheplanet.com/add-shell-path-osx/

Entrada blog Ruta directorio en variable de entorno. Ubuntu
https://cmoli.blogspot.com.es/2016/04/ruta-directorio-en-variable-de-entorno.html

Imágenes de uso libre
https://pixabay.com

domingo, 19 de junio de 2016

Un juego con la mente

Con la anterior entrada recordé un problema de física; esta semana le toca a un juego que aprovecha el comportamiento de nuestro cerebro para dejarnos sorprendidos a todos.

Imagen 1. Un juego con la mente

Consiste en una serie de sencillas operaciones matemáticas que deben resolverse de cabeza lo más rápido posible, no es necesario recordar el resultado aunque se debe obtener antes de pasar a la siguiente; en Internet hay mucha información y variantes, utilizaré una que no es demasiado larga y cuya fuente se indica al final de esta entrada. ¡Empezamos!


""

15 + 6
3 + 56
89 + 2
12 + 53
75 + 26
25 + 52
63 + 32
Seguro que lo estás haciendo genial. ¡Vamos a por la última!
123 + 5


AHORA RÁPIDAMENTE DI UNA HERRAMIENTA Y UN COLOR
""


¿En qué herramienta y color has pensado? ¿En un martillo rojo tal vez? La mayoría de las personas así lo hemos hecho; tras la sorpresa queda preguntarse el porqué de esto. Básicamente se debe a la manera en que el cerebro organiza la información ya que crea categorías en las que hay un elemento más representativo por lo que de estar concentrados en algo, en este caso las operaciones matemáticas, y tener que pensar de manera súbita en otra cosa se recurre a dicho elemento en primer lugar; para herramientas es martillo y en color es el rojo, una explicación más detallada en el link al final de la entrada.

Por supuesto no todo el mundo piensa en martillo rojo, pero es lo más habitual; otra respuesta muy común es martillo verde o llave azul, así como sus diferentes combinaciones. Lo que si es seguro es que de no conocer el juego te habrá encantado.


Como este hay otros muchos en la web. ¡Una vez hecho uno siempre se quiere encontrar otros nuevos!


¡Saludos!


Carlos A. Molina


Webs


Preguntas del juego


Explicación


Otros juegos

Pon en tu buscador favorito martillo rojo y tendrás muchas webs con pruebas muy interesantes.

Imágenes de uso libre

domingo, 12 de junio de 2016

Relatividad. Dilatación del tiempo y contracción de longitudes

Mi primer año de carrera universitaria transcurrió en la Universidad Autónoma de Madrid con el Grado de Física. A pesar de que únicamente realicé el primer año todo lo que pude aprender me fascinó, así como los compañeros y profesores que tuve la suerte de conocer. Hoy he querido compartir un problema que nunca se me ha olvidado desde que lo estudiamos hace ya 7 años en la asignatura de Física 3.

Imagen 1. Relatividad. Dilatación del tiempo y contracción de longitudes

Una de las partes que más impresionan de la Física es la relatividad; la primera vez que el profesor nos habló de ella cogió su puntero láser y desplazándolo en un pequeño recorrido nos dijo que su tamaño cambiaba por el simple hecho de moverse.

Para explicar esto hay que tener en cuenta que existen dos sistemas de referencia a la hora de realizar mediciones; uno es en el que dicho objeto se encuentra en reposo, sistema de referencia propio, y el otro para el que el objeto se mueve, es decir, un observador externo.

En el sistema de referencia propio, al medir un intervalo de tiempo se tiene un valor menor que si se realiza la medida desde el sistema externo, lo que se conoce como dilatación del tiempo. Lo mismo ocurre aunque de manera inversa en la medición de longitudes, las cuales poseen un mayor valor en el sistema de referencia propio que en el externo; contracción de longitudes, por lo que el puntero láser disminuye su longitud cuando lo veíamos moverse.

t_propio < t_externo
L_propia > L_externa

El anterior párrafo es un resumen de lo que implica la dilatación del tiempo y la contracción de longitudes; en el libro utilizado para obtener la información, indicado al final de la entrada, las explicaciones se realizan mediante ejemplos de manera que se entiende el porqué de estos hechos de una manera clara y lógica.

Volviendo al ejemplo mencionado al inicio de la entrada, este habla de los muones, partículas creadas a partir de la radiación de los rayos cósmicos a miles de kilómetros del nivel del mar (9000m). Por tanto, al medir esta distancia el sistema de referencia propio es el de la Tierra ya que es el objeto en reposo. Respecto al muón, su tiempo medio de vida es de 2 microsegundos; medir este tiempo toma como sistema de referencia propio el del muón.

Los muones se mueven a velocidad cercana a la de la luz por lo que con 2 microsegundos de vida únicamente les da tiempo a recorrer 600m (en realidad desde este sistema de referencia quien se mueve es la Tierra hacia el muón). Por tanto el recorrer 600m no permite realizar los 9000m pero esta conclusión no es cierta ya que se está hablando de sistemas de referencia distintos.

Como el tiempo de vida se midió desde el sistema de referencia del muón, la referencia de la Tierra es una referencia externa por lo que para ella el tiempo de vida aumenta, en este caso hasta los 30 microsegundos. Es decir, para la Tierra los muones poseen 30 microsegundos de vida y una distancia al nivel del mar de 9000m; estos valores sí permiten que el muón llegue a la superficie del mar.

En cuanto al muón, su tiempo de vida son 2 microsegundos y como vimos su referencia para la distancia al nivel del mar es una referencia externa. La referencia propia de la Tierra mide una distancia de 9000m y al ser la distancia externa menor que la propia, para el muón la distancia de 9000m suponen 600m; lo que sí hace factible que se recorra esta distancia en 2 microsegundos.

Por supuesto, se han realizado medidas experimentales. La predicción clásica dice que de 100 millones de muones que se generen, al nivel del mar sólo llegarían 31 muones teniendo en cuenta su desintegración según la ley estadística de la radiactividad la cual depende del tiempo medio de vida; mientras que la predicción relativista indica que de 100 millones llegarían 36,8 millones. Dichos experimentos confirman la predicción relativista.


¡Saludos!

Carlos A. Molina

Recursos


Tipler, P.A. y Mosca, G. (2005). Física para la ciencia y la tecnología 5º ed. Volumen 2C (Física moderna: Mecáncia cuántica, relatividad y estructura de la materia). Barcelona. Reverté, S.A.

Imágenes de uso libre

domingo, 5 de junio de 2016

Cifrado WhatsApp

Con la entrada anterior quedan definidos los conceptos básicos sobre encriptación; hoy estudiaremos su aplicación en algo tan utilizado como WhatsApp el cual incorporó cifrado y otras mejoras como vimos en Regañar a los amigos con Whatsapp desactualizado.

Imagen 1. Cifrado WhatsApp

Introducción

Comenzar indicando que toda la información la he obtenido del whitepaper ofrecido en su propia web. El cual señala las siguientes características sobre el cifrado utilizado:
  • Cifrado de extremo a extremo: esto significa que la información está cifrada al salir del terminal emisor y se mantiene de este modo hasta que llega al terminal receptor.
  • Cifrado afecta a los mensajes, llamadas, vídeos, audio, imágenes y otros archivos como documentos enviados con WhatsApp.
  • De ser robadas las claves de encriptación, no pueden utilizarse para desencriptar mensajes ya transmitidos. Por el funcionamiento que veremos en esta entrada.
  • Comunicación con los servidores de WhatsApp se realiza en un canal encriptado; siendo los metadatos también encriptados impidiéndose la identificación del usuario. Aunque el artículo del suplemento XL Semanal del que hablo a continuación explica que no son encriptados, lo que conlleva a que se conozca información como la localización desde la que nos conectamos, cuándo, el tiempo de uso, etc.
  • Servidores solo almacenan claves públicas; ni guardan ni tienen acceso a las privadas.
¿A quién hay que agradecer esta característica? A la compañía Open Whisper; un artículo muy interesante puede encontrarse en el suplemento XL  Semanal del periódico ABC, donde se habla de WhatsApp, Telegram, criptógrafos y casos relacionados con el tema. En dicho artículo se indica que ni los empleados de WhastApp pueden romper el cifrado.

Imagen 2. XL Semanal, artículo sobre cifrado (imagen obtenida de su cuenta en Twitter)

Volviendo al funcionamiento del cifrado de WhatsApp, entran en juego muchas más variables de las explicadas en la entrada anterior; intentaré que el siguiente resumen del whitepaper sea lo más sencillo posible, pidiendo disculpas de antemano por algunas traducciones.

Claves utilizadas


Públicas

Generadas al instalar WhatsApp en nuestro dispositivo.
  • Claves de Identidad: firman la Clave de Firma.
  • Clave de Firma: es modificada (rotada) cada cierto tiempo.
  • Claves de Un-Uso: se modifica su valor cada vez que es necesario; el cual es utilizado una única vez.

De sesión

En la entrada anterior vimos que son claves conocidas por el emisor y el receptor. Como se ha dicho, al ser privadas el servidor de WhatsApp no tiene acceso a ellas.
  • Clave Raíz: utilizada para calcular las Chain Key.
  • Chain Key: crea la Clave de Mensaje.
  • Clave de Mensaje: encripta el contenido de los mensajes.

Registro del cliente

Para utilizar el cifrado extremo a extremo, al registramos tras instalar WhastApp, enviamos nuestras claves públicas a su servidor que las almacena y asocia con nuestro usuario.

Establecer sesión

La primera vez que nos comunicamos con alguien debe crearse una sesión encriptada con dicha persona. Esta sesión no termina hasta que ocurran casos como desinstalar la aplicación WhatsApp. Para establecer la sesión:

1. Quien inicia la comunicación pide al servidor las claves públicas del destinatario. El servidor borra de su almacenamiento la Clave de Un-Uso utilizada, de no quedar ninguna almacenada (cada usuario debe enviar conjuntos de nuevos valores al servidor) no se utilizará en la generación de nuevas claves, pero la comunicación encriptada se seguirá llevando a cabo.

2. El usuario guarda estas claves y las utiliza junto a su Clave de Identidad y un valor que acaba de generar para crear un master_secret utilizado para originar una Clave Raíz y unas Chain Keys.

3. Ya pueden enviarse mensajes al destinatario aunque esté desconectado, para ello cada mensaje incluirá en sus cabecera la información pública del emisor con el fin de que el destinatario al recibir los mensajes también pueda calcular el master_secret; este receptor borra la Clave de Un-Uso empleado por el emisor.

Para completar este apartado conviene complementarlo con el siguiente, 'Intercambio de mensajes'.

Intercambio de mensajes

Tras establecerse la sesión, los mensajes son encriptados con la llamada Clave de Mensaje, cuyas características son:
  • Varía en cada mensaje.
  • No es posible obtener/calcular su valor una vez se ha enviado el mensaje.
  • Generada a partir del Chain Key del emisor del mensaje.

Indicar que cada vez que se completa el ciclo de envío y respuesta se realiza un negociación para tener un nuevo valor del Chain Key y Clave Raíz, lo que otorga mayor seguridad al evitar que a partir de una Clave de Mensaje almacenada se calcule el Chain Key.

Gracias a que las claves cambian y al modo en que son generadas, los mensajes pueden llegar tarde, desordenados o incluso perderse sin que suponga un problema en el proceso de encriptación al calcular los valores requeridos.


Hasta aquí he detallado las claves utilizadas; en las siguientes explicaciones se realiza una visión más general y sencilla.

Intercambio de vídeo, audio, imágenes o documentos

A groso modo, el emisor genera una serie de claves y cifra el archivo adjunto con una de ellas y un valor aleatorio. El resultado es subido y almacenado como un archivo binario en una base de datos. 

Tras esto envía un mensaje cifrado al destinatario con la información requerida para realizar las verificaciones necesarias (incluida función hash vista en la anterior entrada) y acceder al archivo enviado inicialmente.

Mensajes en grupos

La primera vez que un miembro del grupo envía un mensaje lo hace a cada uno de los componentes de manera individual con la información necesaria para poder utilizar cifrado en la comunicación; esta información será eliminada por los integrantes si dicho usuario abandona el grupo. Con esto, cada vez que envíe un mensaje cifrado, llegará al servidor el cual se encargará de que llegue al resto de componentes.

El whitepaper destaca la eficiencia conseguida al emplear dos métodos usuales en la transmisión de mensajes a miembros de un grupo: enviar el mensaje de manera individual a cada uno de los componentes, o subirlo a un servidor y que este lo haga llegar al resto.

Llamadas

La base de funcionamiento del cifrado es la misma a la explicada en el intercambio de mensajes aunque variando el protocolo.

Verificar claves

Los usuarios podemos verificar el cifrado, para ello hay dos opciones: mediante código QR o con un número de 60 dígitos. El proceso queda explicado en este artículo de seguridadapple.com. De querer más información sobre las claves, leer el whitepaper proporcionado por la web de WhatsApp.

Conclusión

Por supuesto terminar agradeciendo a quienes han hecho posible el poder disfrutar de la encriptación en nuestra información; y para los apasionados del código, en GitHub se puede estudiar la librería del protocolo empleado en la encriptación de WhatsApp. Que sea Open Source refleja la filosofía de sus creadores.


¡Saludos!

Carlos A. Molina

Webs


Entrada Regañar a los amigos con Whatsapp desactualizado

Web WhatsApp apartado seguridad con el whitepaper (en 'Obtén todos los detalles')

Blog whispersystems
https://whispersystems.org/blog/

Código librería

Twitter XL Semanal
Artículo XL Semanal

Verificar cifrado de extremo a extremo

Imágenes de uso libre

domingo, 29 de mayo de 2016

Cifrado

Actualmente en la mayoría de las comunicaciones así como al trabajar con archivos en la red, la información queda protegida mediante encriptación. En la entrada de esta semana he querido resumir los aspectos básicos de los métodos utilizados para proteger la confidencialidad, integridad y autenticación, términos explicados a continuación.


Imagen 1. Cifrado

Cifrado

Se encarga de la confidencialidad, es decir, que únicamente puedan acceder a la información las personas autorizadas.


Criptografía de clave simétrica o privada

-    Base de funcionamiento


La información a transmitir es encriptada y desencriptada con la misma clave (simetría), la cual debe conocerla el emisor y el receptor (privada).


-    Ventajas


Rapidez en cifrado y descifrado.


-    Desventajas

Todo depende de la clave; en caso de querer que dentro de un grupo ciertas personas tengan acceso y otras no, tendrá que generarse una clave nueva por cada caso. Disminuyendo la seguridad cuantas más personas conozcan la clave así como en la manera de compartir dicha clave.


Criptografía de clave asimétrica o pública

-    Base de funcionamiento

Cada usuario dispone de dos claves, una de ellas se mantendrá en secreto por parte del usuario, clave privada, mientras que la otra es revelada a todo el que lo necesite, clave pública. Estas dos claves están relacionadas entre sí como se explica a continuación.

Cuando queramos comunicarnos con dicho usuario, ciframos la información con su clave pública y solo podrá ser descifrada por la clave privada, es decir, por el usuario objetivo; del mismo modo, el usuario puede cifrar la información con su clave privada y nosotros descifrarla con su clave pública. He aquí la relación entre ambas claves, cuando una se emplea para realizar el cifrado, el descifrado debe llevarse a cabo con la otra.

-    Ventajas

Solventa el problema de la criptografía de clave simétrica sobre la distribución de la clave.

-    Desventajas

Lentitud.


Combinación

Para hacer frente a las desventajas de cada tipo se realiza una combinación de los mejores aspectos de ambas. En ella la información primero se cifra con la clave simétrica que en este caso recibe el nombre de clave de sesión y el resultado se vuelve a cifrar con la clave pública del destinatario. Por tanto, lo recibido  se descifra con la clave privada del destinatario en primer lugar y luego con la clave de sesión.

Hash


Los algoritmos de Hash cubren la integridad de la información transmitida, lo que significa que esta no haya podido ser modificada por alguien no autorizado.

-    Base de funcionamiento

Estos algoritmos toman la información a transmitir y generan un valor mediante operaciones matemáticas. Sobre el valor generado destacar dos aspectos: a partir de él no puede obtenerse la información inicial y es muy improbable que dos entadas diferentes originen el mismo valor.

De esta manera el emisor del mensaje junto a la información a enviar indica también el valor hash, y en recepción se aplica el mismo algoritmo (existen varios) a la información recibida; de ser el resultado igual al obtenido por el emisor, la información no ha sido interceptada ni modificada.

Suelen utilizarse en la firma digital.

Firma digital


Encargada de la autenticidad de emisor, verificar la identidad de este; consiguiéndose también el no repudio, evitar que el emisor niegue el envío del mensaje. Del mismo modo también se encarga de la integridad del mensaje al hacer uso de los algoritmos hash, como se explica a continuación.

-    Base de funcionamiento

El emisor aplica un algoritmo hash sobre la información a enviar y cifra el resultado hash con su clave privada dando lo que se conoce como firma digital.

Se envía la firma digital, la información deseada y la clave pública del emisor. En recepción la firma digital solo puede descifrarse con la clave pública del emisor, por la relación entre las clave pública y la privada, de este modo se verifica la identidad del emisor; al descifrar la firma digital se obtiene el resultado hash del emisor. Con la información recibida se realiza lo explicado en el apartado 'Hash' para verificar la integridad del mensaje comparándose el hash recibido y el calculado.

Pero hay un punto que falla en la verificación del emisor y es que es posible generar un par de claves público y privada de modo que al enviar los mensajes se diga que pertenecen a un emisor que se quiera suplantar. Para evitar esto están los certificados digitales.

Certificados digitales

Son documentos electrónicos que relacionan cada clave pública con su propietario. Para otorgar validez a estos documentos existen autoridades de certificación destinadas a firmarlos, es decir, realizan la función de notario; por ejemplo, la Fábrica Nacional de Moneda y Timbre.


Con todo esto, un pequeño resumen que por lo menos a mí me ha ayudado a tener los conceptos más claros.

Saludos,

Carlos A. Molina

Recursos

Libros utilizados
Caballero, M.A., Cilleros, D. y Shamsaifar, A. (2015). El libro del Hacker. Madrid: Anaya.
Ramos, A., Barbero C.A., González, J.M., Picouto, F. y Serrano E. (2014). Seguridad perimetral, monitorización y ataques en redes. Madrid: Ra-Ma.

Letras título entrada

domingo, 22 de mayo de 2016

Googol y googolplex

El nombre del buscador más utilizado en la actualidad, llamado por algunos el oráculo, posee su origen en un número gigante del que nació otro prácticamente infinito; veamos en esta entrada sus raíces.

Imagen 1. Googol y googolplex

En 1938 durante una conversación entre el matemático Edward Kasner y su sobrino de 9 años Milton Sirotta, el primero mencionó que dar nombre al número 10^100 sería algo útil ante lo que el pequeño inventó el término googol.

De este surgió googolplex, el cual Kasner definió como un número mayor al googol, estando formado por un 1 y tantos ceros como seamos capaces de escribir, por lo que curiosamente es un número finito ya que en algún momento nos cansaremos de dibujar ceros. De cualquier manera, la equivalencia sería:

1 googolplex = 10^googol

Esto supone un número inmenso; al igual que la información almacenada en el famoso buscador. Curiosamente, mientras que el nombre del buscador viene de googol cambiado a una manera más amena de pronunciar, también el de su sede central, como no podría ser de otra manera, deriva de googolplex.

Toda esta información es un resumen de una pequeña parte del capítulo 11 del libro The Simpsons and their mathematical secrets; es una de las numerosas y divertidas curiosidades que componen el libro, el cual recomiendo a quien quiera pasar un buen rato. Y si tenéis buena vista (o preguntáis al oráculo) podréis encontrar el edificio en la ciudad de los Simpsons llamado Googolplex en el capítulo Coronel Homer, o Colonel Homer en su idioma original.

Terminar con la explicación de Carl Sagan en el programa Cosmos; famoso investigador, profesor y divulgador científico que llevó a cabo junto a otros los mensajes de las Placas Pionner y de los Discos de Oro Voyager. Muchas gracias a Laura Rodríguez por el aporte.


Un saludo,

Carlos A. Molina

Recursos


Singh, S. (2013). The Simpsons and their mathematical secrets (pp. 129,131). Londres: Bloomsbury.

Carl Sagan
https://en.wikipedia.org/wiki/Carl_Sagan

Pioneer plaque
https://en.wikipedia.org/wiki/Pioneer_plaque

Voyager Golden Record
https://en.wikipedia.org/wiki/Voyager_Golden_Record

Letras título entrada

domingo, 15 de mayo de 2016

2FA. Gmail y Twitter

Ya con Outlook protegido pasemos a los servicios de Google y la red social Twitter.

Imagen 1. 2FA. Gmail y Twitter

Servicios de Google


Para los servicios que ofrece Google como Gmail, no explicaré el proceso ya que está perfectamente detallado en el siguiente enlace oficial, el cual lleva a los lugares requeridos para realizar la configuración de manera cómoda mediante enlaces.


Únicamente indicar que la verificación en dos pasos primero debe realizarse mediante mensaje de texto aportando para ello nuestro número de teléfono, tal como explica el enlace anterior, tras lo cual podrá configurarse la aplicación 'Google Authenticator'. No hay que preocuparse ya que al configurar la aplicación móvil se dejarán de utilizar los sms.

Twitter


En este caso, una vez configurada la verificación en dos pasos, en lugar de trabajar con códigos como en Outlook y Gmail, desde la aplicación de Twitter para teléfonos móviles deberá autorizarse la petición de inicio de sesión.

Quería detallar este caso ya que la primera vez que lo utilicé tardé un poco en encontrar el apartado donde se autoriza la petición. Esto se debe a que tengo las notificaciones desactivadas por lo que debo navegar por el menú de configuración para poder aprobar los inicios de sesión.

El proceso es el siguiente; una vez iniciada sesión en la página web de Twitter, en configuración de la cuenta (pinchar en nuestra foto en la parte superior derecha), acceder a 'Seguridad y privacidad'.

En la siguiente imagen se observan las opciones seleccionadas una vez realizada la configuración; con la primera queda activada la verificación en dos pasos mientras que con la inferior se especifica que se pida la contraseña como se realiza habitualmente.

Imagen 2. Twitter configuración seguridad

En esta imagen la verificación en dos pasos ya se ha configurado, para ello, tras escoger la primera opción se debe añadir nuestro número de teléfono, como se indica en esta guía de ESET (página 11); también hay que descargar y configurada la aplicación Twitter.

No se ha entrado en detalle ya que lo que interesa es cómo utilizarlo una vez configurada. Al iniciar sesión e introducir usuario y contraseña en la web, aparecerá el siguiente mensaje a la espera de que el inicio de sesión quede aprobado desde la aplicación móvil.

Imagen 3. Twitter verificar identidad

Ahora toca utilizar la aplicación móvil de Twitter. Los pasos se ejemplifican con la aplicación para iPhone.

Paso 1. Acceder a 'Cuenta'.

Seleccionar la parte inferior derecha, resaltada con un cuadrado rojo en la siguiente imagen.


Imagen 4. Twitter móvil, apartado Cuenta

En esta ventana click en la rueda dentada de configuración de la parte superior, indicada en la imagen anterior mediante un recuadro rojo.

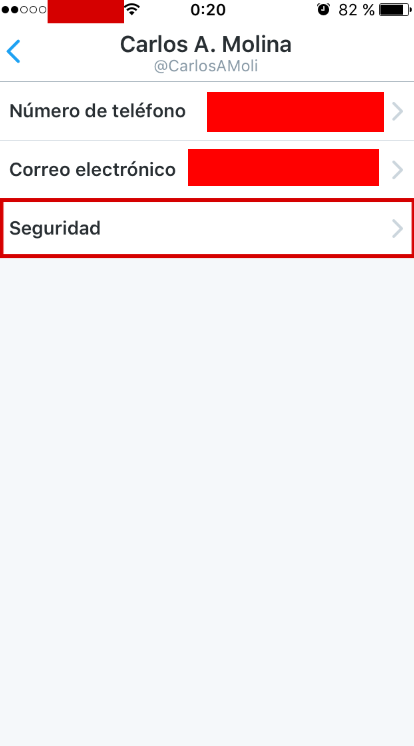
Paso 2. En el menú de Configuración acceder a 'Cuenta' y después a 'Seguridad'

Imagen 5. Twitter móvil, menú Configuración

Imagen 5. Twitter móvil, 'Cuenta' y 'Seguridad'

Paso 3. Ya en Seguridad, ir a 'Solicitudes de inicio de sesión' y aceptar la deseada.

Imagen 7. Solicitudes inicio de sesión

Imagen 8. Aceptar solicitud de inicio de sesión

Tras aceptar la solicitud, en el navegador web del ordenador se accede de manera automática.


Esta entrada principalmente ha tratado la utilización en Twitter de tener las notificaciones desactivadas, espero que ahorre unos minutillos a quien se vea en la misma situación.

Otras cuentas. Conclusión

Recordar que cuando se utilizan los segundos factores de autenticación, podemos indicar que no se pida en ciertos ordenadores con el fin de que tener la cuenta protegida no sea algo tedioso y que impida utilizarla en equipos extraños sin nuestro consentimiento.

Por supuesto, Facebook, iCloud, etc. poseen segundo factor de autenticación. Espero que os animéis a buscar por Internet los 2FA disponibles y cómo utilizarlos; también existen aplicaciones enfocadas a proteger los inicios de sesión que descubriréis con una rápida búsqueda. ¡Ganas no deben faltar!


¡Saludos!

Carlos A. Molina

Webs

Servicios de Google. Configurar verificación en dos pasos

Servicios de Google. Configurar verificación en dos pasos mediante mensaje de texto

Guía ESET doble autenticación

Letras título entrada